こんにちは、赤ヰです。
前回、WordPressにログインできなくなって、「死ぬかと思った」という記事を書きました。
そのとき、頭をよぎったのが「PHPの事件」でした。
結局、私のログインできない原因はプラグインだったんですが……
気になって、PHPの件をちゃんと調べてみることにしました。
・2026年10月21日、WordPressを動かしているPHPに、深刻な弱点(脆弱性)が2つ見つかった
・ログインしていない人が、外からサーバーを乗っ取れてしまうおそれがある
・対策は、PHPを修正版に更新すること。WordPressの更新では直らない
・ブログをやっている人は、サーバー会社のお知らせとPHPのバージョンを確認しよう
01 ― WHAT
🚨何が起きたの?
日本時間の2026年10月21日23時ごろ、PHPの開発チームが、
深刻な脆弱性2件を直した修正版を公開しました。
・ログインしていない人でも、外からサーバーの上でプログラムを動かせてしまうおそれがある(リモートコード実行)・修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35・完全な回避策はなく、更新することだけが安全な選択・WordPress固有の問題ではなく、PHPで動くすべてのサーバーが対象。WordPress自体の更新は必要ない
深刻度は、10点満点の評価で9.2。
翌日には、海外のセキュリティ会社から、実際に攻撃の通信を観測したという報告も出始めたそうです。
海外では「PHP2Shell」という呼び名も使われています。
つまり……私のブログも、関係ある話だった。
02 ― LEAK
🤫公開の裏で、何があったの?
調べていると、Xで「本当は秘密に進めていたのに、途中で漏れて大騒ぎになったらしい」という話を見かけました。
本当なのか、気になって調べてみました。
脆弱性は、ふつう「秘密」で直される
脆弱性が見つかったとき、すぐに世界中に知らせてしまうと、直す前に悪い人に使われてしまいます。
そこで、開発チームや関係する会社だけで、「この日時までは公表しない」という約束をして、こっそり修正版を準備します。
この約束は「エンバーゴ」と呼ばれます。
今回のPHPの脆弱性も、このエンバーゴのもとで準備が進められていました。
約束の前に、情報が出回ってしまった
PHPの開発を支える「PHP財団」が公表した経緯によると、公開の直前に、この約束が崩れてしまったそうです。
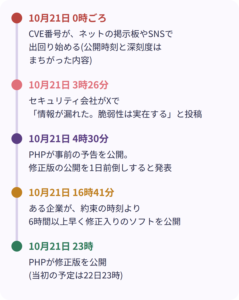
最初に出回ったのは、脆弱性につけられた番号(CVE番号)でした。
しかも、公開時刻や深刻度はまちがった内容(実際は9.2なのに、10.0)で、技術的な詳しい中身は漏れていなかったそうです。
でも、それをきっかけにXでも話題になり、PHPは予定を1日早めて修正版を公開することになりました。
さらに、約束の時刻より6時間以上早く修正入りのソフトを公開した企業もあり、PHP財団はこれを問題視しています。
「1人がこっそり公開して大騒ぎに」という話は、少し違っていました。
実際は、番号が出回ったことと、約束より早い公開が重なって、予定がくずれてしまったという流れです。
誰が最初に漏らしたのかは、公表されていません。
ネットの情報の速さ、こわい。
03 ― WHY
🔍どうしてそうなったの?
まず、ブログがどんな仕組みで動いているのかを図にしてみました。

私たちが書いている記事は、WordPressの上にあります。
そのWordPressを動かしているのが、PHPというプログラミング言語。
さらにその下に、ConoHaのようなレンタルサーバーがあります。
今回、穴が見つかったのは、PHPという土台そのものでした。
2つの穴は、どちらも「メモリ」の扱いのミス
解説記事によると、今回の2つの脆弱性は、どちらもPHPがメモリ(作業用の机のようなもの)を扱うときのミスだそうです。
どちらも、見た目には分からない、プログラムの奥のほうのミスです。
だからこそ、WordPressのセキュリティプラグインでは防げないと説明されています。
04 ― ACTION
🛡対策は?ブログをやっている人がやること
対策は、シンプルにひとつ。
PHPを、修正版に更新すること。
ただ、レンタルサーバーでブログをやっている場合、PHPの更新は、多くの場合サーバー会社が対応してくれます。
WordPress公式も、ホスティング会社がすでにPHPの更新や防御の仕組みの導入を進めているかもしれない、としています。
そのうえで、自分でできることをまとめました。
WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」で見られます
更新が済んでいるか、自分で何かする必要があるかを確認します
PHP 8.2より前のバージョンには、もうセキュリティの更新が出ていません。サーバーの管理画面で切り替えられることが多いです
ひとりで悩まず、サポートに聞くのがいちばん確実です
ちなみに、「メンテナンスモード」のプラグインで画面を閉じても、守ったことにはならないそうです。
PHPが動いたあとで画面を出しているだけだからです。
ConoHaでは、9月にも別の出来事があった
私が使っているConoHaのレンタルサーバー「ConoHa WING」では、2026年9月にも、一部のWebサーバーへの不正アクセスが公表されていました。
影響を受けたのは426アカウントで、該当するお客さんにはメールで個別に連絡したそうです。
これは今回のPHPの件とは別の出来事で、侵入の経路などは公表されていません。
でも、サーバー会社のお知らせは、ちゃんと見ておこうと思いました。
05 ― FUTURE
🔮これからどうなる?
今回の件で分かったことを整理すると、こうなります。
✔ サーバー会社は、PHPの更新や防御の仕組みの導入を進めている
✔ でも、古いPHPのまま放っておかれたサイトは、狙われ続けるおそれがある
✔ 脆弱性は、これからも見つかる。そのたびに「更新する」が基本になる
ソフトウェアの穴は、残念ながら、これからもきっと見つかります。
大事なのは、見つかったときに、早く知って、早く直すこと。
そのために、個人ブログの私にもできることがあります。
PHPのバージョンを確認すること。
サーバー会社のお知らせを見ること。
そして、WordPressやプラグインも、こまめに更新しておくことです。
06 ― THOUGHT
🌾ネットのない田舎で暮らすのが、1番なのでは……?
……と、ここまで調べて、正直に思ってしまいました。
ネットのない田舎で暮らすのが、1番なのでは……?
畑を耕して、温泉に入って、のんびり暮らす……。
……完璧では?
……でも、冷静に考えると。
ブログも書けない。
アプリで遊戯王もデュエマもできない。
Dr.STONEも見られない。
……無理です。
ネットから離れて暮らすのは、頓珍漢な答えでした。
こわいからといって、全部手放す必要はない。
大切なのは、正しく知って、正しく怖がって、できる対策をすること。
月100万円の求人やFXのときと同じで、結局は「知ること」がいちばんの守りなんだと思いました。
07 ― SUMMARY
🌙まとめ
✔ 本当は秘密で準備していたが、公開前に情報が出回り、予定が1日早まった
✔ 原因は、PHPがメモリを扱うときのミス。WordPressの対策では防げない
✔ 対策は、PHPを修正版に更新すること。WordPressの更新は必要ない
✔ ブログをやっている人は、PHPのバージョンとサーバー会社のお知らせを確認
✔ ネットのない田舎に逃げるより、正しく知って、正しく怖がろう
私もこのあと、サイトヘルスでPHPのバージョンを確認して、ConoHaのお知らせを見てみます。
同じようにブログをやっている人も、ぜひ一度確認してみてくださいね。
老後の楽しみにとっておこう……」
コメント